 Desktop-Ansicht öffnen

Phishing auf Microsoft-365-Konten – und warum MFA nicht reicht
aktuellDerzeit häufen sich Angriffe auf Microsoft-365-Konten in Betrieben jeder Größe. Der Ablauf ist immer derselbe – und er funktioniert auch bei aktivierter Multi-Faktor-Authentifizierung.
- Eine vermeintliche Dateifreigabe: Die E-Mail kommt von einem bekannten Absender – oft vom bereits übernommenen Konto eines Geschäftspartners. „Ein Dokument wurde mit Ihnen geteilt“, in der Optik von SharePoint, OneDrive oder einem Signaturdienst.
- Eine nachgebaute Anmeldeseite: Der Link führt auf eine fremde Domain, die Microsoft-Anmeldung ist bis ins Detail kopiert.
- Die Anmeldung wird durchgereicht: Benutzername, Passwort und der MFA-Code werden in Echtzeit an Microsoft weitergegeben. Die Anmeldung gelingt – nur eben für den Angreifer.
- Die Sitzung ist gestohlen: Der Angreifer besitzt das Sitzungs-Token und ist angemeldet, ohne den zweiten Faktor je zu besitzen. Multi-Faktor-Authentifizierung per App, SMS oder Code ist damit ausgehebelt.
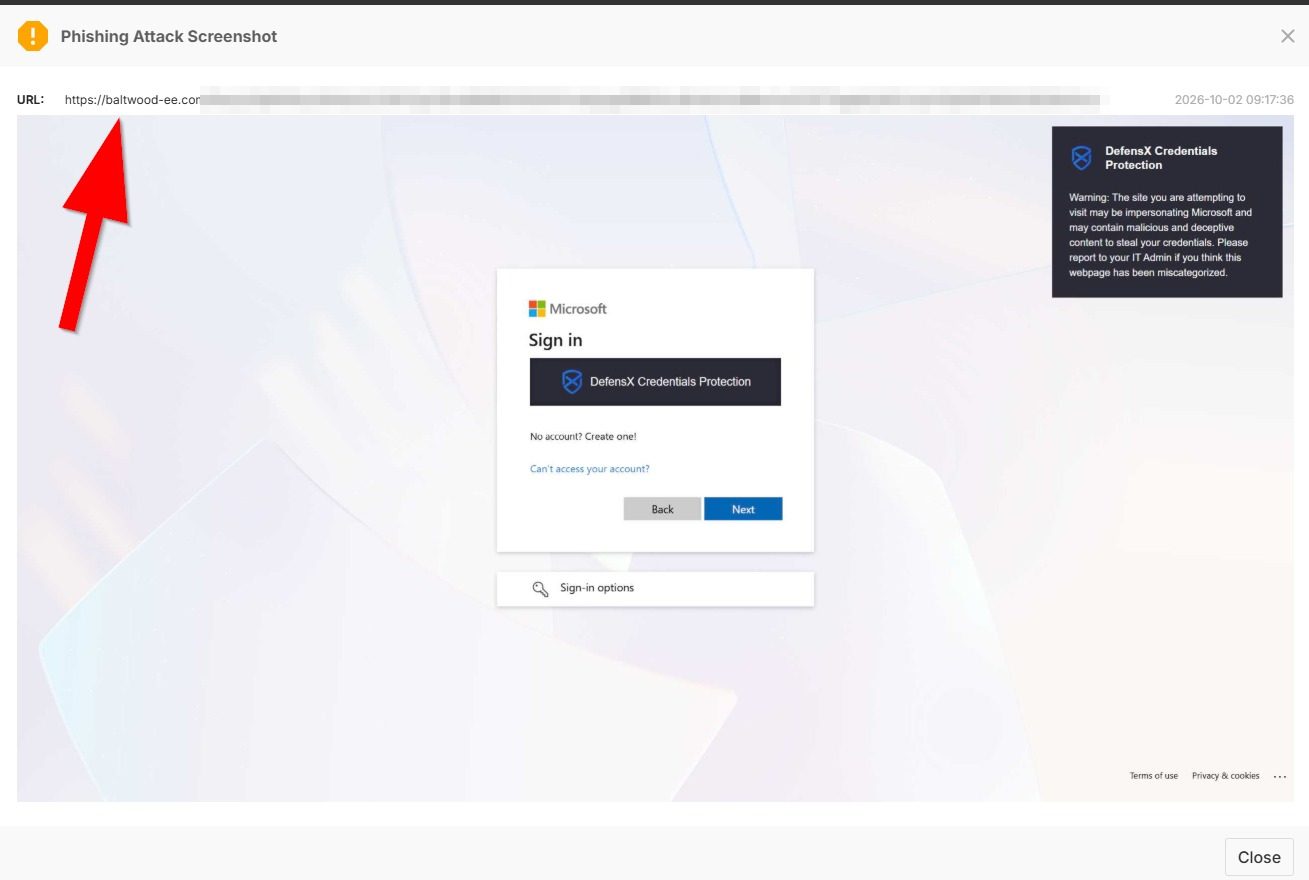
So sieht das in Wirklichkeit aus
Was wäre passiert?
So läuft die Masche ab, wenn jemand auf der gefälschten Anmeldeseite Passwort und MFA-Code eingibt. Gestohlen wird nicht das Passwort, sondern die fertige Sitzung – deshalb hilft der zweite Faktor hier nicht. Der Browser-Passwortschutz greift schon bei Schritt 1.
Gefahren
„Es ist doch nur ein E-Mail-Konto“
Das ist der häufigste Irrtum. Wer das Konto übernimmt, hat alles, was daran hängt – und nutzt es in Ruhe aus, oft über Wochen:
- Die gesamte Kommunikation – oft über Jahre, mit allen Anhängen, Angeboten, Verträgen, Kalender und Kontakten.
- Freigegebene Postfächer: Den wenigsten ist bewusst, dass das Konto auch Zugriff auf gemeinsame Postfächer hat – Buchhaltung, Einkauf, Info-Adresse, Geschäftsführung. Mit einem Konto fallen alle.
- Dokumente in SharePoint, OneDrive und Teams – alles, wofür das Konto Berechtigungen hat, auch Freigaben anderer Abteilungen.
- Manipulierte Rechnungen und Kontodaten: bereits beobachtet – Rechnungen im Postausgang werden abgefangen und mit einer fremden Bankverbindung weitergeschickt, oder eingehende Rechnungen werden vor der Buchhaltung verändert.
- Versand in Ihrem Namen: Kunden und Lieferanten bekommen E-Mails vom echten Konto – die nächste „Dateifreigabe“ übernimmt weitere Konten in der Lieferkette.
- Vorbereitung weiterer Angriffe: Wer weiß, wer mit wem worüber spricht, wie Freigaben laufen und wann die Geschäftsführung unterwegs ist, hat alles für Social Engineering und CEO-Fraud: die dringende Überweisung „im Auftrag des Chefs“, glaubwürdig bis ins Detail.
- Unsichtbare Weiterleitungsregeln: Jede neue E-Mail fließt an eine fremde Adresse ab, auch nach einer Passwortänderung, solange die Regel bleibt.
- Der Schlüssel zu anderen Diensten: Passwort-Rücksetzungen für Bank, Buchhaltung und Lieferantenportale landen im Postfach.
- Meldepflichten und Haftung: Die DSGVO verlangt binnen 72 Stunden eine Meldung an die Datenschutzbehörde; bei hohem Risiko – etwa bei Ausweiskopien, Kontodaten oder Gesundheitsdaten – sind zusätzlich alle Betroffenen zu informieren. NIS2-Betriebe müssen binnen 24 Stunden eine Frühwarnung abgeben. In jedem Fall ist nachzuweisen, was abgeflossen ist.
Was schützt
Was wirklich schützt
- FIDO2-Sicherheitsschlüssel oder Passkeys: die einzige Multi-Faktor-Authentifizierung, die diesen Angriff stoppt. Der Schlüssel antwortet nur der echten Microsoft-Domain – auf der Fälschung passiert nichts. Codes per App oder SMS schützen hier nicht.
- Passwortschutz im Browser: erkennt die Eingabe von Firmen-Passwörtern auf fremden Seiten und blockiert sie, bevor ein Zeichen ankommt (siehe Beispiel unter „Die Masche“). In jedem Managed Endpoint enthalten.
- Bedingter Zugriff: Anmeldung nur von verwalteten Geräten und bekannten Orten; ein gestohlenes Token nützt dann wenig.
- Überwachung des Postfachs: neue Weiterleitungsregeln, ungewöhnliche Anmeldungen und MFA-Änderungen lösen bei uns Alarm aus.
- Eine Regel für alle: Bei einer Dateifreigabe nie über den Link anmelden, sondern Microsoft 365 direkt im Browser öffnen oder anrufen, wer das Dokument geteilt haben soll.
Handlungsempfehlungen
Zehn konkrete Schritte – in dieser Reihenfolge
- FIDO2-Schlüssel oder Passkeys einführen – zuerst für Geschäftsführung, Buchhaltung, Einkauf und Administratoren, dann für alle. Codes per App oder SMS nur noch als Übergang.
- Berechtigungen durchsehen: Wer hat Zugriff auf welche freigegebenen Postfächer, SharePoint-Bibliotheken und Teams? Alles entfernen, was nicht gebraucht wird; Gastzugänge und Alt-Konten löschen.
- Zahlungen absichern: Änderungen von Bankverbindungen nur nach Rückruf unter der bekannten Telefonnummer, nie per E-Mail. Vier-Augen-Prinzip für Überweisungen ab einem festgelegten Betrag – ohne Ausnahme „weil es eilig ist“.
- Passwortschutz im Browser auf allen Arbeitsplätzen: Firmen-Passwörter lassen sich dann auf fremden Seiten nicht eingeben (im Managed Endpoint enthalten).
- Bedingten Zugriff einrichten: Anmeldung nur von verwalteten Geräten und aus erwarteten Ländern; veraltete Anmeldeverfahren abschalten.
- Postfächer überwachen lassen: neue Weiterleitungsregeln, Anmeldungen von ungewohnten Orten und MFA-Änderungen müssen einen Alarm auslösen, nicht erst einen Verdacht.
- Microsoft 365 sichern: eigene Sicherung von Postfächern und Dateien, damit Gelöschtes oder Verschlüsseltes zurückkommt.
- Eine einfache Regel im Team: Bei einer Dateifreigabe nie über den Link anmelden. Microsoft 365 selbst im Browser öffnen oder den Absender anrufen. Wer einen Verdacht meldet, hat richtig gehandelt – auch wenn es Fehlalarm war.
- Meldeweg festlegen: Wer ruft wen an, wenn etwas passiert ist – Tag und Nacht. Die Nummer gehört an die Pinnwand, nicht ins Postfach.
- Einmal im Jahr prüfen: Berechtigungen, Konten, Regeln und Schulungsstand – als Teil der Bestandsaufnahme.
Punkt 1 ist der, der den Angriff tatsächlich stoppt. Alle anderen begrenzen den Schaden, wenn er doch gelingt.
Im Ernstfall
Wenn sich jemand angemeldet hat
Nicht zuerst das Passwort ändern und hoffen – der Angreifer hält die Sitzung und hat meist schon Hintertüren angelegt. Die Reihenfolge entscheidet.
Sofort – die erste Stunde
- Melden – bei uns unter +43 7755 22022, Tag und Nacht. Wir übernehmen die Schritte unten und sichern dabei die Protokolle.
- Konto sperren und alle Sitzungen beenden: Anmeldung blockieren, Sitzungs-Tokens widerrufen – erst danach ein neues Passwort setzen. Sonst bleibt der Angreifer mit dem gestohlenen Token angemeldet.
- Multi-Faktor-Authentifizierung kontrollieren: Wurden zusätzliche Geräte, Authenticator-Apps oder Telefonnummern hinterlegt? Angreifer registrieren eigene Methoden, um wiederzukommen. Im Zweifel alle Methoden löschen und neu registrieren lassen – mit FIDO2-Schlüssel oder Passkey.
- Kontaktdaten für die Passwort-Rücksetzung prüfen: fremde Telefonnummer oder Ersatz-E-Mail entfernen. SMS als Rücksetz- oder Anmeldemethode ist die schwächste Variante – wo möglich abschalten.
- App-Passwörter und App-Zustimmungen entfernen: App-Passwörter für alte Protokolle (seit dem Ende der Basisauthentifizierung selten, aber ein dauerhafter Zugang ohne MFA) sowie Cloud-Anwendungen, denen das Konto Zugriff auf Postfach oder Dateien erteilt hat – in Microsoft Entra ID unter den Unternehmensanwendungen.
- Regeln und Freigaben entfernen: Posteingangs- und Weiterleitungsregeln, Stellvertretungen, „Senden als“-Rechte, neue externe Freigabelinks in SharePoint und OneDrive.
- Rollen prüfen: Hatte das Konto administrative Rollen? Dann gilt der gesamte Mandant als betroffen – alle Admin-Konten, Richtlinien und Protokolle prüfen.
Danach – die ersten Tage
- Geräte prüfen: PC und Smartphone auf Schadsoftware, Browser-Sitzungen und gespeicherte Passwörter zurücksetzen, in Entra ID registrierte Geräte kontrollieren und fremde entfernen.
- Herausfinden, was passiert ist: Anmeldeprotokolle (von wo, seit wann), Überwachungsprotokoll (welche E-Mails und Dateien geöffnet oder heruntergeladen wurden), Nachrichtenablaufverfolgung im Exchange Admin Center (was wurde vom Konto an wen gesendet).
- Alle Empfänger umgehend warnen, die E-Mails vom Konto bekommen haben – besonders bei Rechnungen, Zahlungsangaben und „Dateifreigaben“. Die nächste Welle läuft bereits über deren Postfächer.
- Bestand aufnehmen, welche personenbezogenen Daten im Postfach und in den Ablagen lagen: Ausweiskopien, Kontodaten, Verträge, Bewerbungen, Gesundheitsdaten – auch in freigegebenen Postfächern. Das bestimmt, wen Sie informieren müssen.
Melden und informieren
- Datenschutzbehörde: Meldung binnen 72 Stunden (DSGVO Art. 33) – auch wenn noch nicht alles klar ist; Nachreichen ist ausdrücklich erlaubt.
- Betroffene Personen informieren (Art. 34), wenn ein hohes Risiko besteht – bei Ausweiskopien, Kontodaten oder Gesundheitsdaten regelmäßig der Fall: Kunden, Lieferanten, Mitarbeiter, Bewerber. Nur so können sie sich schützen: Ausweis sperren lassen, Bank informieren, auf Phishing in ihrem Namen achten.
- Weitere Stellen: NIS2-Betriebe melden ans CSIRT binnen 24 Stunden; Anzeige bei der Polizei; Bank informieren, wenn Zahlungsdaten betroffen sind; Cyber-Versicherung verständigen.
Je früher die Meldung, desto kleiner der Schaden. Ein Anruf zu viel ist kein Problem – ein Anruf zu spät schon.